Apple Pode Ressuscitar iPads 'Mortos'. E o seu Ar Condicionado Smart que o Fabricante Abandonou, Quem Salva?
Usar a notícia da Apple como um gancho para discutir a obsolescência programada via software no setor de climatização. A placa eletrônica de um ar con...
INTRODUÇÃO
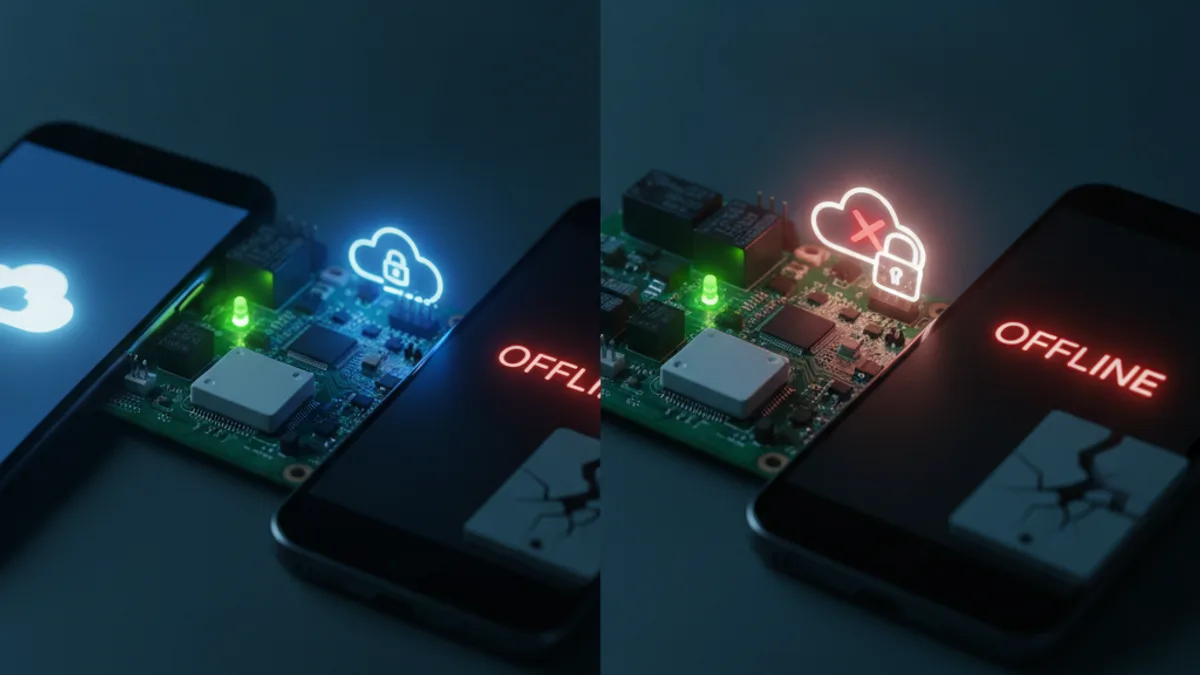
Pega essa visão: você abre uma unidade de ar-condicionado porque o cliente diz que o aparelho “parou de responder” ao aplicativo — mas a placa principal está inteira, sem componentes queimados, relé fecha, sinal de controle por IR funciona, display e sensores respondem. Aquele comissariado da bancada que sempre começa com “Eletrônica é uma só” agora encontra um inimigo que não se conserta com ferro de solda: o software. E esse é o tema que trago aqui.
Essa semana o iFixit chamou a atenção para um caminho que a Apple poderia usar para “ressuscitar” iPads considerados obsoletos: o ponto central da matéria é que dispositivos com hardware perfeitamente funcional podem ser tornados inúteis pela política de suporte e assinaturas de software. (Fonte: reportagem do iFixit). Eu, Lawhander, trago esse gancho para a nossa área — climatização smart — porque a mesma lógica se aplica aos ar-condicionados Wi‑Fi/Smart: a placa pode estar 100% funcional, mas se o app some da loja, o servidor do fabricante cai ou as APIs expiram, o equipamento perde funcionalidades essenciais.
Neste artigo eu vou:
- explicar tecnicamente por que isso acontece e quais são os vetores de falha;
- descrever cenários reais — o “tijolo” conectado — que já vemos na prática;
- mostrar o que o técnico pode fazer hoje (e o que não pode);
- traçar como o perfil do técnico de manutenção precisa evoluir: eletrônica + redes + software. Bora nós — tamamo junto pra transformar frustração em solução prática.
CONTEXTO TÉCNICO
Como os ar-condicionados “smart” funcionam por trás da tampa
Na grande maioria dos modelos residenciais e comerciais leves (Midea, Gree, LG, Carrier, entre outros), a arquitetura típica de um ar‑condicionado Wi‑Fi segue este padrão:
- Placa principal (PCB) — controla compressor, ventoinha, válvula de expansão, sensores (NTC), leitura de pressão etc. Normalmente baseada em microcontrolador específico (ARM Cortex-M, PIC, etc.).
- Módulo de comunicação Wi‑Fi / MCU secundário — pode ser acoplado à placa (chip soldered) ou em módulo destacável. Esse módulo trata da pilha TCP/IP, comunicação com a nuvem e interface com o firmware principal via UART/SPI/I2C ou pinos digitais.
- Serviços de nuvem e app — o fabricante oferece app (Android/iOS) que se comunica com o servidor em nuvem; o servidor faz autenticação, roteamento de comandos, e mantém regras de automação e agendamento.
- Protocolos — variam entre APIs REST/HTTPS, WebSocket, MQTT e protocolos proprietários encapsulados (às vezes over TLS). Muitas implementações usam plataformas terceiras (Tuya/SmartLife, AirCloud) ou módulos baseados em ESP8266/ESP32, Realtek, MediaTek ou soluções SoC proprietárias.
O que muda o jogo é que grande parte das funcionalidades “smart” (controle remoto via app, rotinas, integração com voice assistants) depende de autenticação e routing em servidores do fabricante. Sem isso, a comunicação app ↔ dispositivo pode falhar mesmo se os relés e sensores da placa estiverem ok.
Histórico rápido: do local ao cloud
Antigamente, ar‑condicionados “remotos” usavam controle IR, controles programáveis e, em alguns casos, interfaces serial locais. Com a popularização da IoT houve um deslocamento para arquiteturas cloud-first: o dispositivo não expõe uma API local robusta; em vez disso, delega controle e update de firmware ao servidor. Isso trouxe vantagens (atualizações remotas, telemetria) mas também criou um ponto único de falha — se a nuvem cair ou o suporte acabar, o dispositivo empacota.
Toda placa tem reparo — mas nem sempre esse reparo dá acesso à lógica de nuvem. É esse novo “front” do Direito ao Reparo: não se trata apenas de disponibilizar peças ou esquemáticos, trata-se de garantir acesso ao software e às interfaces que tornam o hardware útil.
ANÁLISE APROFUNDADA
1) A analogia perfeita: iPad obsoleto vs ar-condicionado smart
Segundo a reportagem do iFixit, há casos em que o hardware do iPad continua funcional, mas políticas de assinatura e suporte de software o tornam “obsoleto”. Na climatização o paralelo é direto:
- iPad = placa com CPU, memória, periféricos. iPad “morto” por software.
- Ar-condicionado smart = placa com MCU + módulo Wi‑Fi. Aparelho “morto” por ausência de nuvem ou app.
Em ambos os casos, o componente físico não está danificado. O bloqueio é lógico: os certificados, assinaturas de firmware ou APIs não permitem a operação restabelecida pelo usuário.
Para o técnico: isso significa que testar continuidade, tensões, relés e componentes passivos pode falhar ao revelar o problema. O diagnóstico precisa incluir testes de conectividade, análise do comportamento do módulo Wi‑Fi e verificação de logs/handshakes.
2) O “tijolo” conectado — cenários reais
Aqui vão cenários que já vi na bancada e em campo:
- Servidor desligado/descontinuado: fabricante encerra serviço cloud (comum em marcas de baixo custo após 2–3 anos). App ainda tenta autenticar; dispositivo fica aguardando ACK e não responde a comandos locais.
- App removido da loja / incompatibilidade OS: app saiu das lojas ou deixou de receber atualizações; em versões novas do Android/iOS houve quebra de compatibilidade (API de permissões ou TLS). Mesmo que a nuvem exista, o usuário não consegue emparelhar/disponibilizar controle.
- Certificados expirados ou chave rotacionada: comunicação baseada em TLS com certificado que expire. Se o dispositivo não suporta atualização OTA autônoma, ele fracassa no handshake.
- Mudança de arquitetura de nuvem (endpoints alterados) sem atualização OTA: se o fabricante migrar para novos servidores e o dispositivo não tiver mecanismo de fallback, fica órfão.
- Limitações de geolocalização/contas regionais: algumas APIs rejeitam dispositivos com firmware antigo ou regiões não suportadas.
- Depreciação intencional: firmware que limita funcionalidades após período (casos raros, mas já documentados em outros segmentos).
⚠️ Resultado prático: o equipamento mantém operação local limitada (controle pelo teclado físico e sensores), mas perde automações, histórico de consumo, controle remoto e integração com assistentes. Para clientes corporativos, isso pode inviabilizar soluções por contrato.
3) Por que isso é diferente de um defeito eletrônico?
Porque o reparo tradicional restaura condução elétrica, troca componentes passivos ou repara soldas. Aqui o “defeito” é uma entropia de informação — credenciais, endpoints, protocolos. Mesmo com a placa inteira, falta a “chave” para desbloquear funcionalidades.
Por isso eu digo: o futuro do reparo é híbrido. Técnico que dominar apenas solda e multímetro vai bater na parede. É necessário entender redes, TLS, sniffing, protocolos MQTT/HTTP e técnicas de engenharia reversa de firmware.
O QUE O TÉCNICO PODE FAZER? (SAÍDAS PRÁTICAS)
Pega essa visão: há poucas rotas práticas hoje, e todas exigem cuidado, conhecimento e, em alguns casos, autorização do cliente. Vou listar as principais estratégias e o passo a passo básico.
1) Diagnóstico de conectividade — primeiro passo
Checklist prático para confirmar que o problema é “virtual”:
- Verifique LEDs do módulo Wi‑Fi (comportamento padrão documentado pelo fabricante).
- Teste se o módulo obtém IP: coloque DHCP ou use scanner (Fing/nmap) para encontrar o IP do aparelho.
- Ping e portas: ping + nmap para ver portas abertas (1883 para MQTT, 443/80 para HTTPS).
- Captura de tráfego local: coloque um hotspot controlado e capture com Wireshark para ver a tentativa de handshake. Isso revela se há comunicação com IPs externos ou falha no DNS.
- Teste local: muitos módulos aceitam comandos por IR/serial; veja se há resposta local ao controle físico.
💡 Dica: para capturar tráfego TLS você pode criar um AP local e forçar o dispositivo a usar seu DNS para mapear o domínio da nuvem para um servidor de teste. Isso permite ver se o dispositivo tenta conectar; mas note que TLS com certificate pinning vai impedir inspeção sem engenharia reversa extra.
2) Engenharia reversa da comunicação
Métodos comuns:
- Sniffing de rede: captura em AP local; útil para protocolos sem criptografia ou para descobrir IPs/endpoints.
- Interceptação de app: se o app usa HTTPS, use Burp/Fiddler com proxy reverso. Em apps sem pinagem, isso revela endpoints e payloads. Com pinagem, ferramentas como Frida podem instrumentar o app para desativar checagens.
- Extrair firmware do módulo: identificar módulo (marca/modelo), abrir aparelho, localizar conexões UART (pinos TX/RX/GND). Conectar USB‑TTL (3.3V!) e ver boot logs (taxas comuns: 74880 para ESP8266 boot ROM, 115200 para logs do sistema).
- Dump da flash (esptool / SPI programmer): fazer backup completo da flash antes de qualquer alteração. Valores comuns: flash de 1MB, 2MB, 4MB; use esptool.py com interface apropriada.
⚠️ Aviso legal/safety: alterar firmware pode anular garantia e também afetar segurança do equipamento. Sempre documente e obtenha autorização por escrito do cliente.
3) Firmwares alternativos e integrações locais
Se o módulo for um ESP8266/ESP32 ou compatível, uma solução comprovada é substituir/reescrever a stack de comunicação:
- Tasmota / ESPHome: ambos oferecem integração local via MQTT/HTTP. Com hardware ESP, você pode flashar Tasmota e expor comandos MQTT para controlar compressora, ventoinhas e modos. Requer mapear relés/pinos.
- Exemplo técnico: se o módulo original controla a placa via UART usando comandos proprietários, você pode:
- preservar o MCU principal e interceptar a linha UART, injetando comandos a partir do ESP flasheado; ou
- substituir completamente o módulo Wi‑Fi e simular os sinais de controle que a placa principal espera.
- Exemplo técnico: se o módulo original controla a placa via UART usando comandos proprietários, você pode:
- Gateway Raspberry Pi: se não for possível reprogramar o módulo, uma alternativa é colocar um Raspberry Pi na rede local para agir como “ponte” entre app local (ou uma interface nova) e o dispositivo. Ex.: interceptar e traduzir protocolos UDP locais (muitos ACs usam broadcast UDP) para MQTT.
- Emular servidor do fabricante: se você conseguiu extrair e entender o protocolo, pode criar um servidor local que responde às requisições do dispositivo, eliminando a dependência da nuvem. Isso é técnico e pode exigir decifrar autenticação.
💡 Dica prática: sempre faça um backup do firmware original e de suas configurações. Se você estragar o módulo, ter o dump permite restaurar.
4) Exemplos práticos (benchmarks e números)
- UART boot logs: espere mensagens a 74880bps (ESP8266) ou 115200bps (MCU). Se você não vê nada, tente diferentes taxas.
- Flash sizes: muitos módulos Wi‑Fi em ACs usam 1–4MB SPI NOR flash; use o esptool para identificar (comando read_flash_id).
- TTL levels: 3.3V. Jamais conectar 5V direto no RX/TX.
- Consumo: ao testar em bancada, assegure alimentação estável: muitos módulos dependem de 5V->3.3V regulados — use uma fonte DC com ripple baixo e corrente adequada (mínimo 500mA para ESP com Wi‑Fi).
APLICAÇÃO PRÁTICA NO DIA-A-DIA DO TÉCNICO
Estratégia de atendimento ao cliente
- Ao receber uma ordem de serviço: adicione checklist de conectividade (Wi‑Fi, app, atualização). Informe ao cliente sobre risco de obsolescência de software.
- Orçamento transparente: diferencie reparo eletrônico (troca de componentes) de intervenção de software/engenharia reversa. Essas últimas demandam tempo, ferramentas e podem ter custo maior.
- Contrato de serviço: inclua cláusulas sobre firmware, backup e riscos; peça autorização para alterações.
Ferramentas que você precisa ter no kit
- Multímetro, osciloscópio (para debug de linhas de controle).
- USB‑TTL 3.3V (FTDI/CH340), jumper wires, conector dupont.
- Ferramentas de acesso (chaves Torx/Phillips), estação de solda e dessoldador para módulos soldados.
- Raspberry Pi / laptop com esptool, Wireshark, Burp Suite, Python.
- Conta e smartphone para testar apps, e ferramentas como Fing, nmap.
- Frida/adb para instrumentação de apps Android, se contratar esse caminho.
💡 Dica: monte um AP local com captive portal para testar pairing e captura de DNS/HTTP.
Limitações e quando encaminhar
- Se o dispositivo usa MCU com bootloader fechado, criptografia proprietária e não tem linha UART exposta, o esforço pode ser inviável.
- Se a intervenção envolve troca completa de módulo com soldagem SMD fina, avalie custo/benefício — sugerir substituição do módulo por modelo compatível pode ser mais eficiente.
- Em equipamento comercial sob SLA, comunique ao cliente os riscos legais e de garantia antes de qualquer modificação.
O FUTURO DO REPARO É HÍBRIDO
Eu digo e repito: “Eletrônica é uma só”, mas a caixa de ferramentas do técnico precisa se expandir. O reparo do futuro exige:
- Competência em redes (DNS, TLS, MQTT, WebSocket);
- Habilidade em engenharia reversa de firmware e análise de aplicativos;
- Familiaridade com plataformas open-source (Tasmota, ESPHome, Home Assistant);
- Noções de segurança cibernética e conformidade legal.
As iniciativas de Direito ao Reparo precisam se estender para o software: exigir que fabricantes publiquem APIs abertas, métodos de autenticação de longo prazo ou modos de operação local quando a nuvem for descontinuada. O caso Apple/iFixit é um precedente midiático importante; na climatização, a pressão também deve existir.
⚠️ Alerta político-técnico: enquanto o mercado continuar aceitando dispositivos que dependem exclusivamente de uma nuvem proprietária, vamos ver mais unidades “mortas” por RGPD, custos de servidor ou abandono comercial. Técnicos devem ser voz ativa com clientes e reguladores — pressionar por padrões abertos (MQTT nativo, APIs REST locais, fallback de modo LAN).
CONCLUSÃO
Resumo rápido:
- A notícia do iFixit sobre iPads “obsoletos” mostra um problema que já bate à nossa porta: hardware funcional bloqueado por software.
- Em ar‑condicionados smart, o problema se manifesta quando servidores, apps ou certificados deixam de funcionar — o aparelho vira um “tijolo” conectado.
- O técnico moderno precisa dominar não só solda e componentes, mas também redes, sniffing, engenharia reversa e alternativas como Tasmota/ESPHome.
- Há soluções práticas (diagnóstico de rede, extração de firmware, substituição de módulos, emulação de servidor), mas todas exigem cuidado legal e de segurança.
Ações concretas que você, técnico, pode tomar hoje:
- Inclua testes de conectividade em seus protocolos de diagnóstico.
- Aprenda a identificar módulos Wi‑Fi (ESP8266/ESP32, Tuya) e a extrair logs via UART.
- Tenha no kit ferramentas de rede e software (Wireshark, esptool, MQTT broker).
- Oriente clientes sobre risco de obsolescência e ofereça opções: reparo eletrônico tradicional vs. projeto de migração para solução local.
- Participe e pressione por políticas de suporte ao software e APIs abertas — o Direito ao Reparo precisa contemplar firmware e servidores.
Show de bola: a bancada ainda é nosso reino, mas o campo de batalha mudou. “Toda placa tem reparo” continua verdade — só que, às vezes, o reparo passa por linhas de código e servidores, não apenas por solda. Meu patrão, se você é técnico, bora nós atualizar habilidades: tamamo junto nessa transição.
Referência: matéria do iFixit sobre a possibilidade de Apple “ressuscitar” iPads obsoletos por mudanças no suporte de software — leiam para contexto e inspiração técnica.